
 November 11, 2026 · 4 Min. Lesezeit – HSM und TPM einfach erklärt: Schlüssel sicher in Hardware
HSM und TPM einfach erklärt: Schlüssel sicher in Hardware
HSM und TPM einfach erklärt: Schlüssel sicher in Hardware
Ein Zertifikat ist nur so sicher wie der private Schlüssel dahinter. Liegt dieser Schlüssel als Datei auf einem Server, kann ihn jeder kopieren, der den Server übernimmt, und die Kopie fällt niemandem auf. Deshalb gehören wertvolle Schlüssel in Hardware, ... Weiterlesen →
Eigene CA betreiben: private PKI einfach erklärt
Für öffentliche Websites ist eine Zertifizierungsstelle wie Let’s Encrypt die richtige Wahl. Doch viele Zertifikate werden gar nicht von Browsern fremder Leute geprüft: Server im Firmennetz, Geräte, VPN-Zugänge, Client-Zertifikate oder Dienste in Kubernetes. ... Weiterlesen →
Mutual TLS einfach erklärt: Client-Zertifikate statt Passwort
Bei einer normalen HTTPS-Verbindung weist sich nur der Server aus: Er zeigt sein Zertifikat, der Browser prüft es. Wer der Besucher ist, klärt die Website danach mit Passwort oder Passkey. Bei Mutual TLS (mTLS, gegenseitiges TLS) zeigt auch der Client ein Zertifikat, ... Weiterlesen →
CAA, DNSSEC und DANE einfach erklärt: Zertifikate über DNS absichern
Jede Zertifizierungsstelle in den Root Stores darf grundsätzlich für jede Domain ausstellen. Als Domaininhaber können Sie das einschränken, und zwar dort, wo Ihre Domain ohnehin verwaltet wird: im DNS. Ein CAA-Eintrag legt fest, welche CAs für Ihre Domain ... Weiterlesen →
SAN- und Wildcard-Zertifikate einfach erklärt
Ein Zertifikat gilt nicht für „eine Website“, sondern für bestimmte Namen. Welche das sind, steht in der Erweiterung Subject Alternative Name (SAN). Dort können mehrere Domains stehen oder ein Platzhalter wie *.beispiel.de, der viele Subdomains auf ... Weiterlesen →
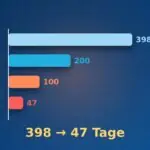
Zertifikatslaufzeit einfach erklärt: von 398 auf 47 Tage
Vor gut zehn Jahren kaufte man ein Website-Zertifikat für bis zu fünf Jahre und vergaß es dann. Heute gelten öffentliche Zertifikate höchstens 200 Tage, ab März 2027 nur noch 100 Tage und ab März 2029 nur noch 47 Tage. Das hat das CA/Browser Forum 2025 beschlossen. ... Weiterlesen →
Certificate Transparency einfach erklärt: Logs, SCTs und Monitoring
Jede Zertifizierungsstelle, der Ihr Browser vertraut, kann technisch für jede Domain ein Zertifikat ausstellen, auch für Ihre. Wie würden Sie merken, wenn das jemand zu Unrecht tut? Die Antwort heißt Certificate Transparency (CT): Jedes öffentlich vertraute ... Weiterlesen →
Zertifikatssperrung einfach erklärt: CRL, OCSP und Stapling
Ein Zertifikat gilt bis zu seinem Ablaufdatum. Was aber, wenn vorher etwas schiefgeht, etwa weil der private Schlüssel gestohlen wurde? Dann muss die Zertifizierungsstelle das Zertifikat sperren (widerrufen, englisch revoke), und Browser müssen davon erfahren. ... Weiterlesen →
Root Store einfach erklärt: Welchen Zertifizierungsstellen Browser vertrauen
Jede Zertifikatskette endet bei einem Stammzertifikat, dem Ihr Gerät von vornherein vertraut. Doch wer entscheidet, welche Stammzertifikate das sind? Die Antwort sind die Root Stores von Betriebssystemen und Browsern und die Root-Programme, die sie verwalten. ... Weiterlesen →





Neueste Kommentare